Шахраї зловживають функцією спільного доступу ChatGPT для поширення шкідливих програм
Нова атакувальна кампанія через спільні сторінки ChatGPT
Кіберзлочинці використовують можливість спільного доступу до контенту ChatGPT для створення підроблених сторінок, які нібито повідомляють про збої в роботі сервісу OpenAI. Основна мета – підштовхнути користувачів завантажувати шкідливе програмне забезпечення, маскуючи його під офіційний десктоп-додаток ChatGPT.
Цю атаку, названу “LLMShare”, розкрила компанія Push Security. Зловмисники застосовують рекламу в Google для перенаправлення зацікавлених у ChatGPT користувачів на підроблену спільну сторінку, розміщену на домені chatgpt.com. Отже, атака здійснюється через справжній домен OpenAI, що підвищує рівень довіри жертв.
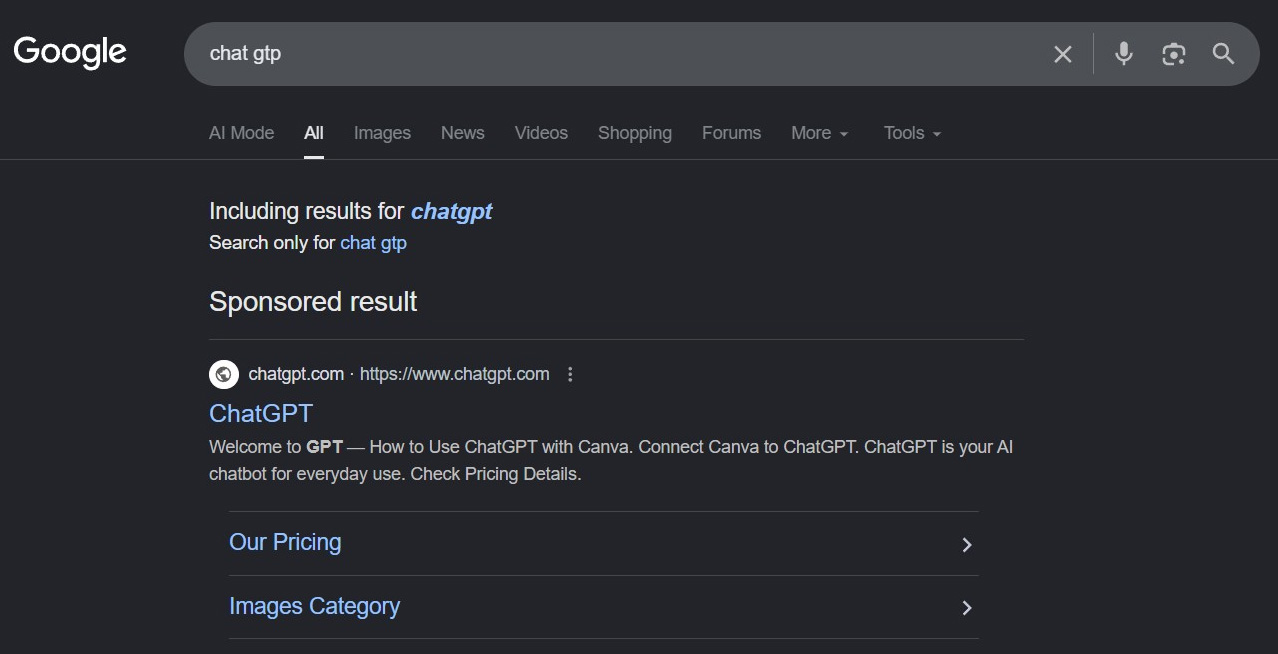
Як виглядає фальшива сторінка збою
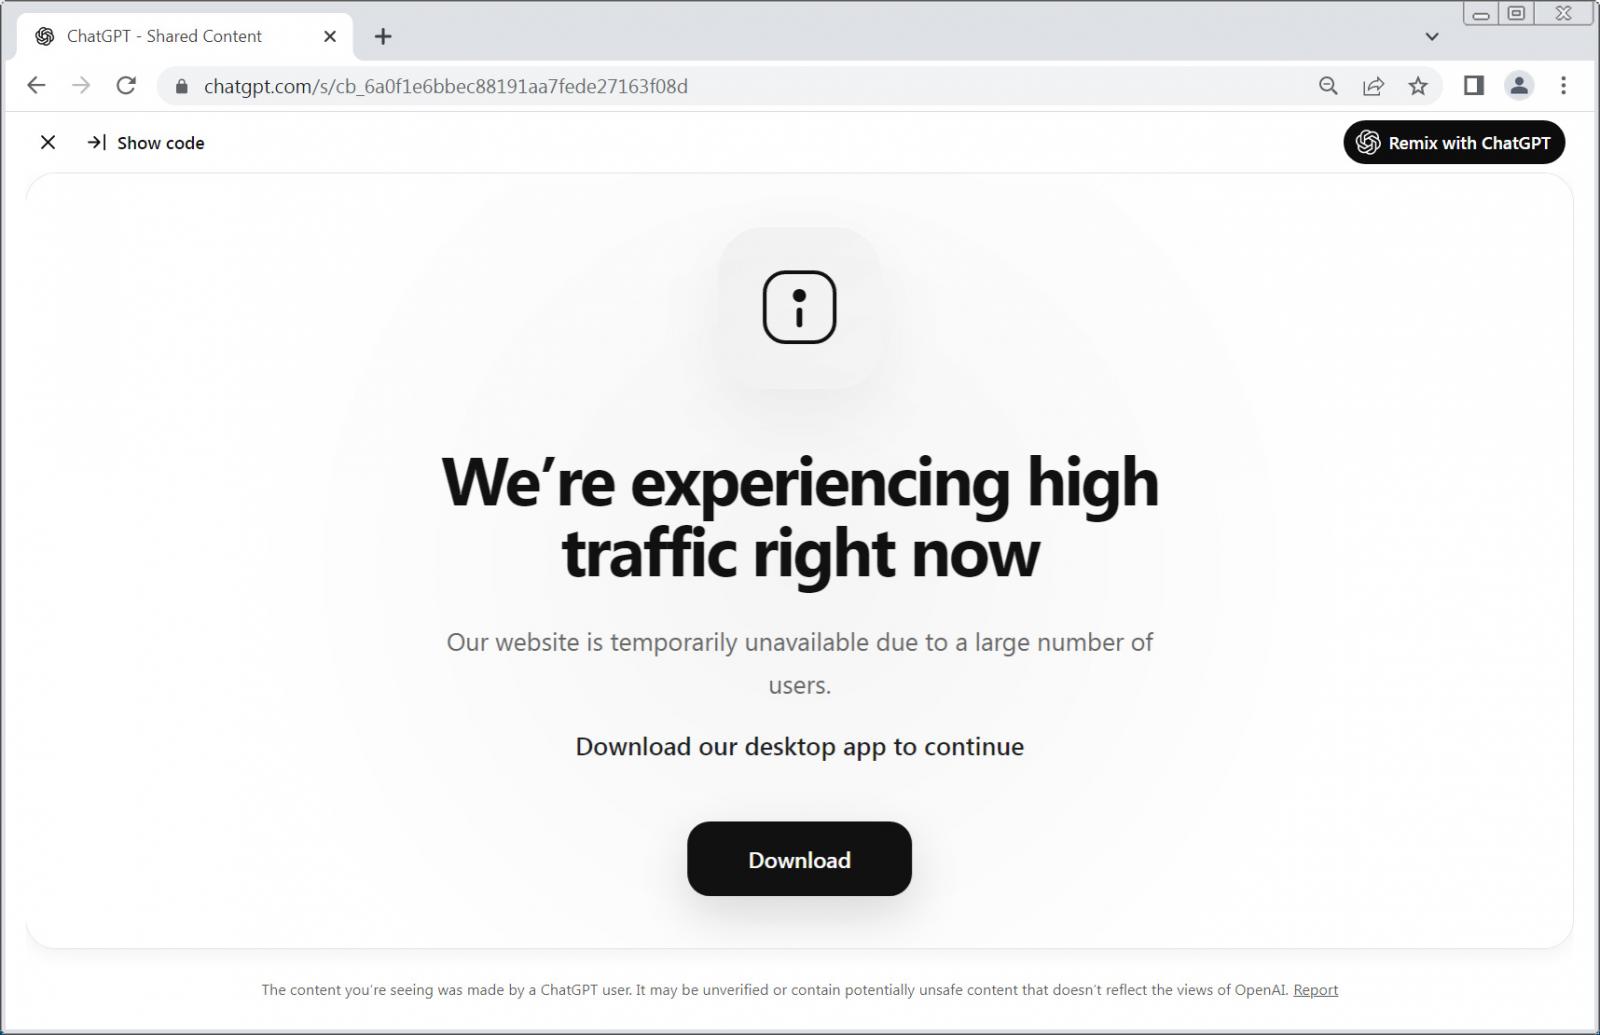
При кліці на рекламу, користувача перенаправляють на справжню спільну сторінку ChatGPT, але замість звичайного чату він бачить фальшиве повідомлення про збій. У цьому вікні йдеться, що веб-версія сервісу тимчасово недоступна через надмірний трафік, а користувачам пропонують завантажити десктопної додаток для продовження роботи.
Текст помилки звучить так:
«Наразі у нас підвищене навантаження на сервери.»
«Наш сайт тимчасово недоступний через велику кількість користувачів. Завантажте десктопний додаток, щоб продовжити.»
Унікальний метод розповсюдження шкідливого ПЗ через офіційний домен
Ця шахрайська сторінка не є типовою фішинговою — на відміну від більшості, вона хоститься не на серверах кіберзлочинців, а безпосередньо через функцію спільного доступу ChatGPT. Зловмисники створюють власний HTML-код і CSS за допомогою чат-помічника, а потім публікують його на цій платформі, що дозволяє відображати неправдиве повідомлення на справжньому домені chatgpt.com.
Поява кнопок “Показати код” та “Редагувати з ChatGPT” підтверджує, що виведений контент — це нотатки з кастомним дизайном, згенеровані на базі запитів до ChatGPT.
Подальший етап атаки: завантаження шкідливих програм
Якщо користувач натискає кнопку завантаження, його переадресовують на сайт з доменом openew[.]app, що імітує портал завантаження десктопного додатку OpenAI. Проте це фальшивий ресурс, який пропонує завантажити шкідливе ПЗ.
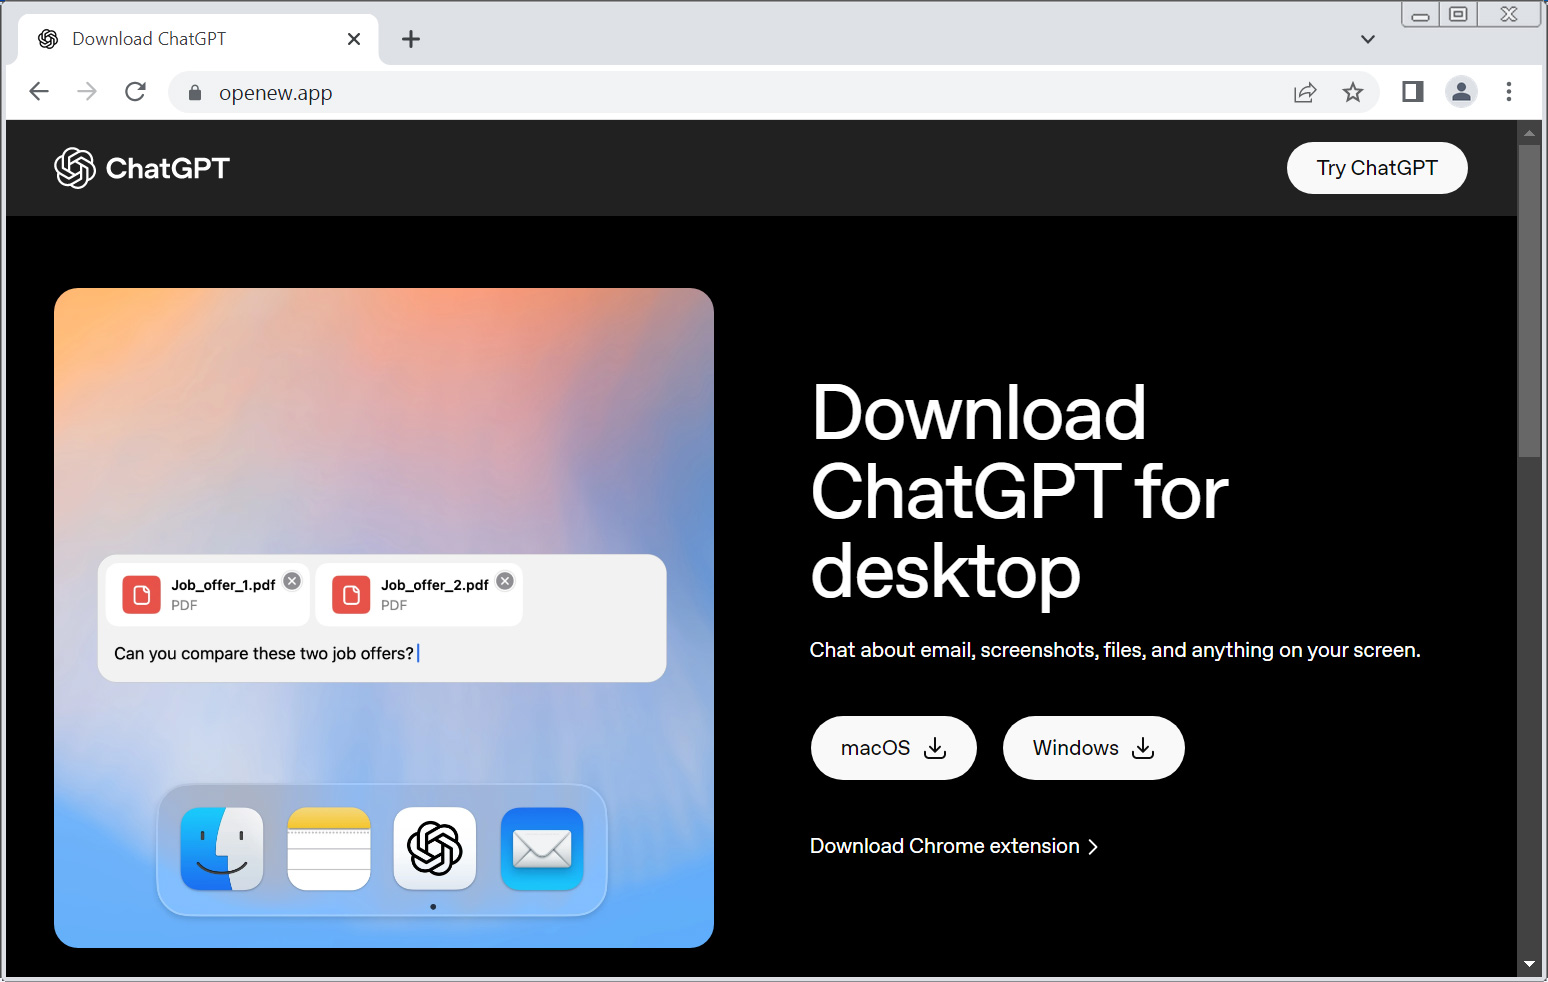
Дослідники повідомляють, що на цьому сайті працює механізм приховування інформації (клоакінг), який показує реальний шкідливий контент лише обраним користувачам. Для безпечних перевірок ресурс демонструє нешкідливий вебсайт компанії, що займається AR/VR технологіями.
Завантажені файли та їх небезпека
Для користувачів доступні дві версії – під macOS та Windows. Перевірки через антивірусні сервіси VirusTotal показали, що завантажені файли містять шкідливе ПЗ. Хоча точний тип загроз поки не встановлено, раніше подібні кампанії розповсюджували крадії інформації (infostealers).
В одному з тестів на платформі Any.Run запуск Windows-версії виявив сценарії, які перевіряли, чи працює програма на реальному комп’ютері або віртуальній машині, що є типовою поведінкою для складніших малварних програм.
Подібні загрози в екосистемі ШІ-платформ
Подібні викривлення виникали й раніше. Наприклад, атаки на Claude Artifacts, функцію Anthropic для спільного доступу серед інтерактивних додатків, де зловмисники поширювали шкідливі команди через “ClickFix” пастки — підроблені інструкції, які примушували користувачів запускати небезпечні скрипти.
Раніше цього року шахраї також застосовували Google-рекламу, щоб перенаправити людей, які шукали завантаження Claude, на спільні сесії зі шкідливими посиланнями та інструкціями. Аналогічно, спільні бесіди ChatGPT і Grok використовувалися для проведення атак типу ClickFix через фальшиві інструкції по встановленню ПЗ.
